Aperçu
Prévu en 2027

oOsiris est une solution complète de badges intelligents et de points d’accès qui apporte un contrôle biométrique conforme au RGPD aux entreprises et aux gouvernements. Un écosystème sécurisé de bout en bout qui couvre l’enrôlement, l’émission des identifiants, l’authentification, la gestion, la révocation et le remplacement.
Les mots de passe restent le maillon faible : des identifiants volés ou devinés sont la porte d’entrée la plus fréquente, dans 22 % des brèches (Verizon DBIR 2025), et les bases biométriques centralisées continuent d’être piratées. Une donnée biométrique divulguée ne peut pas être réémise. En France, la fraude par manipulation a atteint 516 M€ en 2025, en hausse de 34 % en un an (Banque de France, rapport 2025) : tout ce qui se dicte se vole.
oOsiris garde la biométrie entre les mains de l’utilisateur. La comparaison s’exécute dans le badge, et aucune donnée biométrique ne le quitte jamais : seul un oui ou un non signé en sort.
Le badge prouve qui est à la porte et que le porteur est bien physiquement présent, et pas seulement qu’un identifiant a été présenté. Il fonctionne mains libres avec les lecteurs de porte oOsiris (UWB), qui se raccordent à vos centrales de contrôle d’accès existantes (OSDP, Wiegand). Il n’y a aucune base de données biométriques à pirater.
Connectez-vous aux postes de travail, aux VPN et aux services en ligne avec l’authentification FIDO2 sans mot de passe. Le badge ne libère la clé qu’après la comparaison biométrique de son porteur.
Signez des documents avec une clé que seul le porteur vérifié peut libérer : chaque signature exige le code du porteur et sa comparaison biométrique.
Un oui ou un non signé à une question telle que « plus de 18 ans ? », calculé dans le badge. La date de naissance n’est jamais révélée, et la vérification est anonyme, avec double anonymat : le site ne sait jamais qui vous êtes, et personne ne sait quel site a posé la question.
Le badge n’accepte une capture que d’une caméra certifiée GripID : un deepfake injecté dans un flux vidéo ou une webcam est refusé. Les caméras ajoutent une détection du vivant contre les photos, les vidéos et les masques.
Une preuve cryptographique qu’une personne réelle a autorisé une action : signer des prompts et autoriser des agents d’IA.
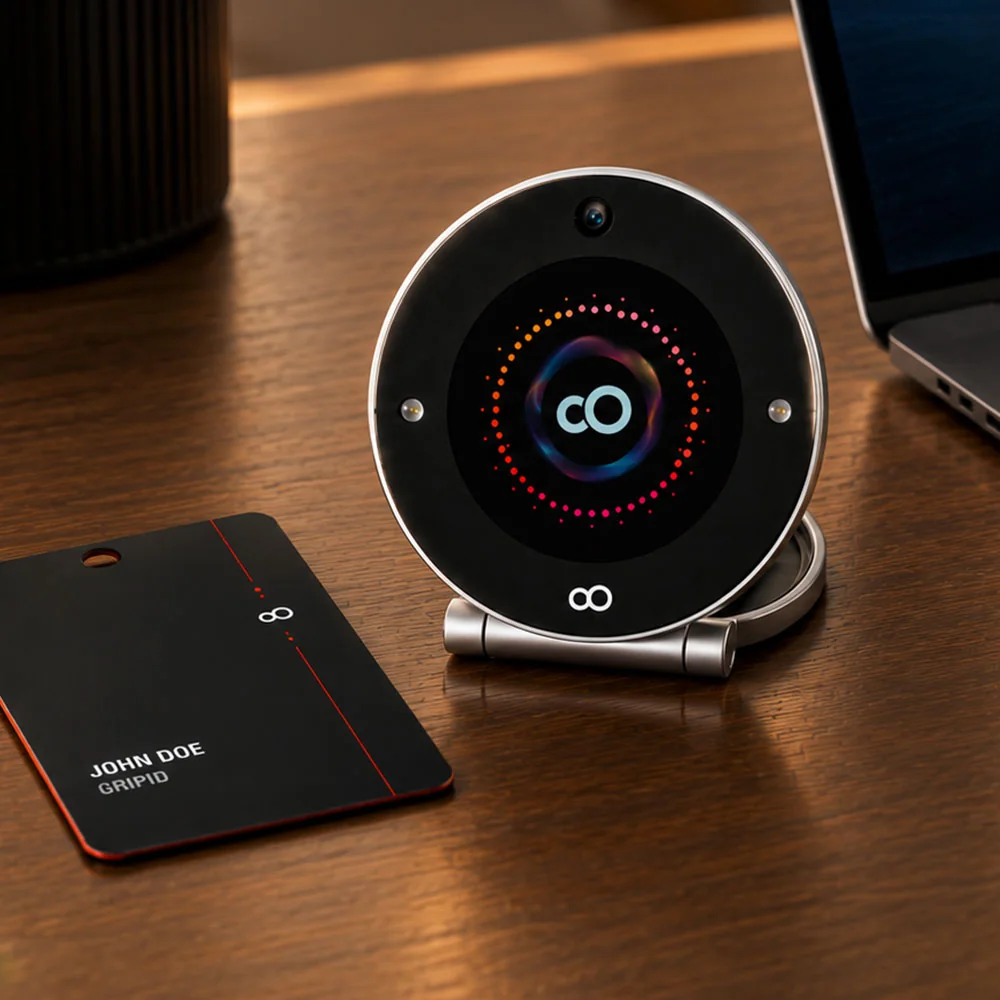
Le badge contient l’eID, le gabarit biométrique et le comparateur. Une caméra intelligente capture les données biométriques et les envoie au badge par un canal sécurisé pour une comparaison locale. Les données biométriques ne sont jamais stockées ni envoyées à un serveur.
Comment ça marche
Le badge sécurisé porte l’identité numérique (eID), la biométrie et le comparateur. La caméra intelligente capture la biométrie, l’envoie au badge par un canal sécurisé et reçoit un oui ou un non signé.
1
L’utilisateur active son badge devant la caméra intelligente.
2
La caméra intelligente capture la biométrie du double iris et du visage.
3
La caméra intelligente envoie le gabarit chiffré au badge.
4
Le match biométrique est réalisé dans l’élément sécurisé du badge.
5
Le badge émet une preuve à usage unique pour cette seule opération.
6
L’utilisateur peut se connecter, ouvrir une porte ou signer un document.

Cas d’usage : la banque
Chaque étape est prouvée par le scan biométrique de la caméra intelligente et la comparaison dans le badge. Le badge appartient à un employé, dont la biométrie est liée de façon sécurisée lors de l’enrôlement.
1
Arrivée : Un contrôle du visage à la porte, pour un accès sécurisé et simple.
2
Connexion au poste : La session s’ouvre mains libres, sans mot de passe.
3
Saisie de l’ordre : L’employé valide et signe.
4
Double contrôle : Un second valideur signe avec son propre badge et son propre visage.
5
Preuve : Une preuve signée par validation, rattachée à son titulaire.
Ce qui disparaît
Ce qui reste
La banque garde la main
Pour les clients de la banque
L’oOMS gère les badges oOsiris. Il repose sur le noyau du SDMS, avec la couche identité et badge par-dessus.

Parlez-nous de votre projet. Du concept au déploiement sur le terrain,
notre équipe vous accompagne à chaque étape.
Qualité & Souveraineté
Solutions
Produits
Entreprise
La prochaine étape de la confiance numérique. Biométrie. Identité. Souveraineté.