Vista previa
Previsto para 2027

oOsiris es una solución completa de credenciales inteligentes y puntos de acceso que aporta un control biométrico conforme al RGPD a empresas y gobiernos. Un ecosistema seguro de extremo a extremo que abarca el enrolamiento, la emisión de credenciales, la autenticación, la gestión, la revocación y la sustitución.
Las contraseñas siguen siendo el eslabón más débil: las credenciales robadas o adivinadas son la vía de entrada más común, en el 22 % de las brechas (Verizon DBIR 2025), y las bases de datos biométricas centralizadas siguen siendo vulneradas. Un dato biométrico filtrado no puede volver a emitirse. En Francia, el fraude por manipulación alcanzó 516 millones de euros en 2025, un 34 % más en un año (Banco de Francia, informe 2025): todo lo que se dicta se roba.
oOsiris mantiene la biometría en manos del usuario. La comparación se ejecuta dentro de la credencial y ningún dato biométrico sale nunca de ella: solo un sí o un no firmado.
La credencial demuestra quién está en la puerta y que su titular está físicamente presente, y no solo que se presentó una credencial. Funciona con manos libres con los lectores de puerta oOsiris (UWB), que se conectan a sus centrales de control de acceso existentes (OSDP, Wiegand). No hay ninguna base de datos biométrica que vulnerar.
Inicie sesión en estaciones de trabajo, VPN y servicios en línea con autenticación FIDO2 sin contraseña. La credencial solo libera la clave tras la comparación biométrica de su titular.
Firme documentos con una clave que solo el titular verificado puede liberar: cada firma exige el código del titular y su comparación biométrica.
Un sí o un no firmado a una pregunta como «¿mayor de 18 años?», calculado dentro de la credencial. La fecha de nacimiento nunca se revela, y la comprobación es anónima, con doble anonimato: el sitio web nunca sabe quién es usted y nadie sabe qué sitio web preguntó.
La credencial solo acepta una captura procedente de una cámara certificada por GripID: un deepfake inyectado en un flujo de vídeo o en una webcam es rechazado. Las cámaras añaden una detección de vida frente a fotos, vídeos y máscaras.
Una prueba criptográfica de que una persona real autorizó una acción: firmar prompts y autorizar agentes de IA.
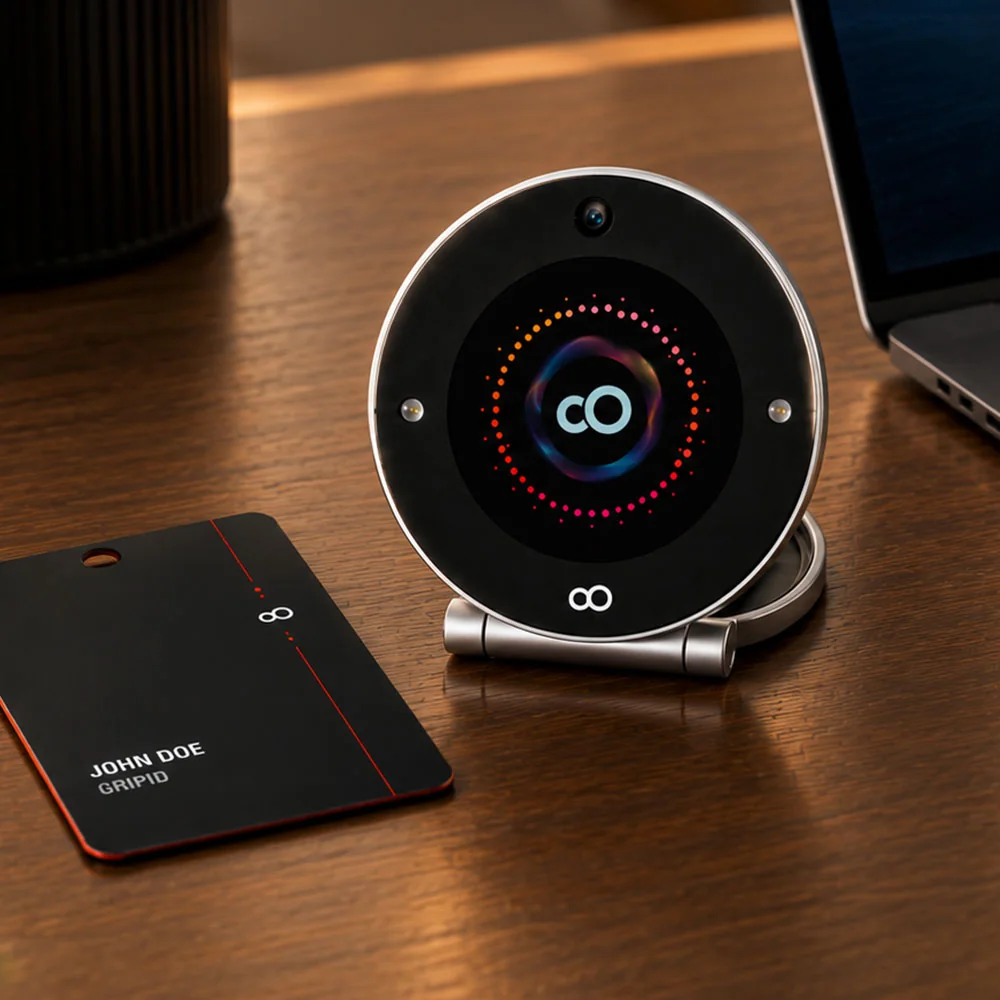
La credencial contiene la eID, la plantilla biométrica y el comparador. Una cámara inteligente captura los datos biométricos y los envía a la credencial por un canal seguro para su comparación local. Los datos biométricos nunca se almacenan ni se envían a un servidor.
Cómo funciona
La credencial segura contiene la identidad digital (eID), la biometría y el comparador. La cámara inteligente captura la biometría, la envía a la credencial por un canal seguro y recibe un sí o un no firmado.
1
El usuario activa su credencial delante de la cámara inteligente.
2
La cámara inteligente captura la biometría de doble iris y rostro.
3
La cámara inteligente envía la plantilla cifrada a la credencial.
4
La coincidencia biométrica se realiza dentro del elemento seguro de la credencial.
5
La credencial emite una prueba de un solo uso para esa única operación.
6
El usuario puede iniciar sesión, abrir una puerta o firmar un documento.

Caso de uso: banca
Cada paso se demuestra con el escaneo biométrico de la cámara inteligente y la comparación en la credencial. La credencial pertenece a un empleado, cuya biometría queda vinculada de forma segura en el enrolamiento.
1
Llegada: Un control facial en la puerta, para un acceso seguro y sencillo.
2
Inicio de sesión en el puesto: La sesión se abre con manos libres, sin contraseña.
3
Introducción de la orden: El empleado valida y firma.
4
Doble control: Un segundo validador firma con su propia credencial y su propio rostro.
5
Prueba: Una prueba firmada por validación, vinculada a su titular.
Lo que desaparece
Lo que queda
El banco mantiene el control
Para los clientes del banco
El oOMS gestiona las credenciales oOsiris. Se apoya en el núcleo del SDMS, con la capa de identidad y credencial por encima.

Cuéntenos su proyecto. Del concepto al despliegue sobre el terreno,
nuestro equipo le acompaña en cada etapa.
Calidad & Soberanía
Soluciones
Productos
Empresa
El siguiente paso en la confianza digital. Biometría. Identidad. Soberanía.